Domain panikverschluss.de kaufen?
Wir ziehen mit dem Projekt
panikverschluss.de um.
Sind Sie am Kauf der Domain
panikverschluss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain panikverschluss.de kaufen?
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **

Ähnliche Suchbegriffe für Intrusion Detection Systeme
Top-Angebote
Produkte zum Begriff Intrusion Detection Systeme:
-
Resilienz.Inklusion.Lernende SystemeResilienz.Inklusion.Lernende Systeme , Der Band "Resilienz.Inklusion.Lernende Systeme" versammelt ausgewählte Beiträge der 37. Jahrestagung der Inklusionsforscher*innen (IFO), die vom 26.02. bis zum 01.03.2024 durch das Forschungszentrum Inklusive Bildung (FZIB), einer Kooperation der Universität Graz, der Privaten Pädagogischen Hochschule Augustinum und der Pädagogischen Hochschule Steiermark, ausgerichtet wurde. Der Fokus der Tagung lag auf den Fragen, wie Personen und Systeme Herausforderungen im Kontext von Diversität und Inklusion bearbeiten, welche Rolle Gemeinschaft, Netzwerke und interdisziplinäre Kooperation bei der Entwicklung von persönlicher und systemischer Widerstandsfähigkeit spielen und welche Ressourcen und Spannungsfelder sich für Individuen und Organisationen daraus ergeben können. , Linsen, Tönungen & Folien > Lichter & Leuchten , Erscheinungsjahr: 20250217, Redaktion: Be¿i¿, Edvina~Ender, Daniela~Gasteiger-Klicpera, Barbara, Seitenzahl/Blattzahl: 412, Keyword: 37. Jahrestagung der Inklusionsforscher*innen; Elementarbereich; Hochschule; IFO-Tagungsband 37; Inklusionsforschung; Inklusive Pädagogik; Partizipation; Resilienz; Schulentwicklung; Teilhabe; Transformation; inklusives Bildungssystem, Fachschema: Inklusion~Inklusion / Unterrichtsmaterial~Behindertenpädagogik (Sonderpädagogik)~Behinderung / Pädagogik~Pädagogik / Behinderung~Pädagogik / Sonderpädagogik~Sonderpädagogik, Fachkategorie: Unterrichten von Schülern mit sonderpädagogischem Förderbedarf, Warengruppe: TB/Sonderpädagogik, Behindertenpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 27, Gewicht: 520, Produktform: Kartoniert,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie können Unternehmen ihr Netzwerk durch Intrusion Detection Systeme vor potenziellen Cyberangriffen schützen? Welche gängigen Methoden und Technologien werden dabei eingesetzt?
Unternehmen können ihr Netzwerk durch Intrusion Detection Systeme schützen, indem sie den Datenverkehr überwachen und verdächtige Aktivitäten erkennen. Gängige Methoden sind die Verwendung von Firewalls, Antivirus-Software und Security Information and Event Management (SIEM) Systemen. Zudem werden Technologien wie Machine Learning und künstliche Intelligenz eingesetzt, um Angriffe frühzeitig zu erkennen und abzuwehren. **
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
Top-Angebote
Produkte zum Begriff Intrusion Detection Systeme:
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Ähnliche Suchbegriffe für Intrusion Detection Systeme
-
Resilienz.Inklusion.Lernende SystemeResilienz.Inklusion.Lernende Systeme , Der Band "Resilienz.Inklusion.Lernende Systeme" versammelt ausgewählte Beiträge der 37. Jahrestagung der Inklusionsforscher*innen (IFO), die vom 26.02. bis zum 01.03.2024 durch das Forschungszentrum Inklusive Bildung (FZIB), einer Kooperation der Universität Graz, der Privaten Pädagogischen Hochschule Augustinum und der Pädagogischen Hochschule Steiermark, ausgerichtet wurde. Der Fokus der Tagung lag auf den Fragen, wie Personen und Systeme Herausforderungen im Kontext von Diversität und Inklusion bearbeiten, welche Rolle Gemeinschaft, Netzwerke und interdisziplinäre Kooperation bei der Entwicklung von persönlicher und systemischer Widerstandsfähigkeit spielen und welche Ressourcen und Spannungsfelder sich für Individuen und Organisationen daraus ergeben können. , Linsen, Tönungen & Folien > Lichter & Leuchten , Erscheinungsjahr: 20250217, Redaktion: Be¿i¿, Edvina~Ender, Daniela~Gasteiger-Klicpera, Barbara, Seitenzahl/Blattzahl: 412, Keyword: 37. Jahrestagung der Inklusionsforscher*innen; Elementarbereich; Hochschule; IFO-Tagungsband 37; Inklusionsforschung; Inklusive Pädagogik; Partizipation; Resilienz; Schulentwicklung; Teilhabe; Transformation; inklusives Bildungssystem, Fachschema: Inklusion~Inklusion / Unterrichtsmaterial~Behindertenpädagogik (Sonderpädagogik)~Behinderung / Pädagogik~Pädagogik / Behinderung~Pädagogik / Sonderpädagogik~Sonderpädagogik, Fachkategorie: Unterrichten von Schülern mit sonderpädagogischem Förderbedarf, Warengruppe: TB/Sonderpädagogik, Behindertenpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 27, Gewicht: 520, Produktform: Kartoniert,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
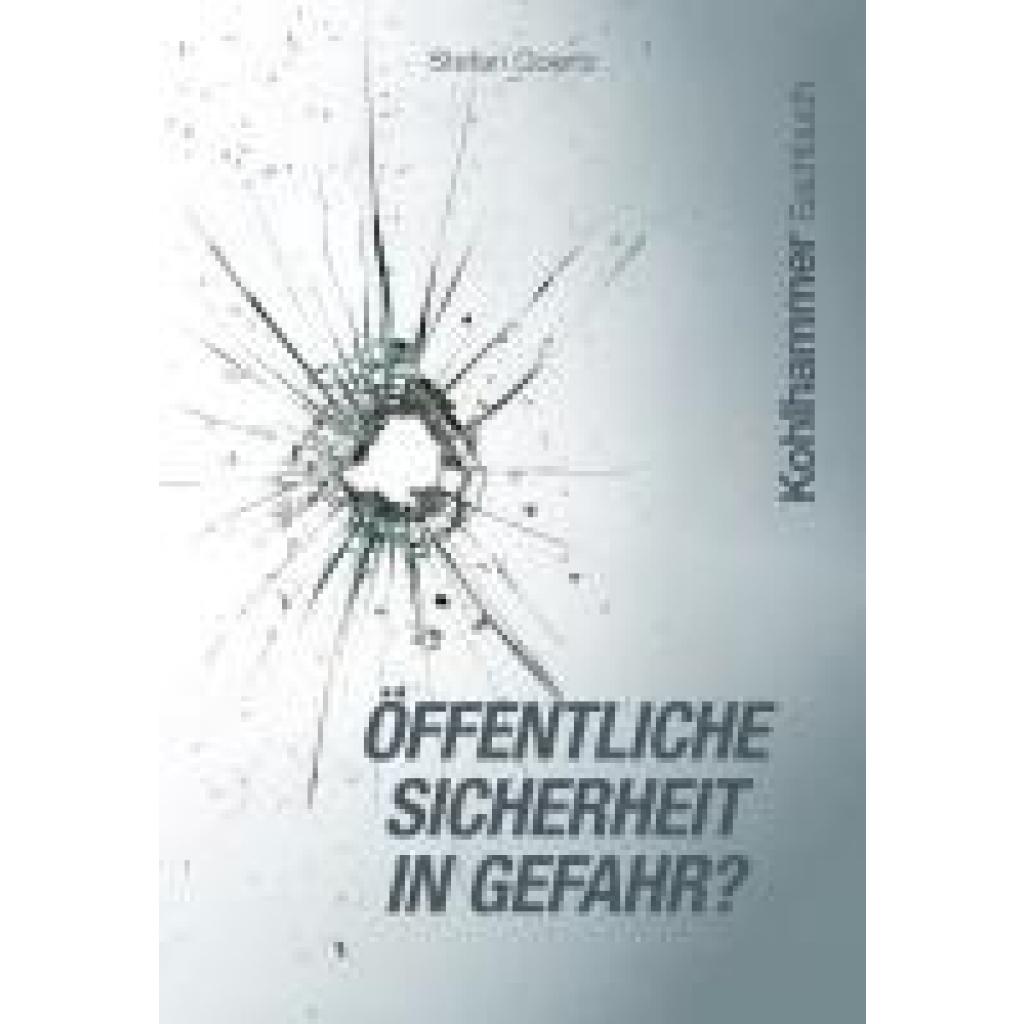
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie können Unternehmen ihr Netzwerk durch Intrusion Detection Systeme vor potenziellen Cyberangriffen schützen? Welche gängigen Methoden und Technologien werden dabei eingesetzt?
Unternehmen können ihr Netzwerk durch Intrusion Detection Systeme schützen, indem sie den Datenverkehr überwachen und verdächtige Aktivitäten erkennen. Gängige Methoden sind die Verwendung von Firewalls, Antivirus-Software und Security Information and Event Management (SIEM) Systemen. Zudem werden Technologien wie Machine Learning und künstliche Intelligenz eingesetzt, um Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.